De overheid weet wat moet. Dat is het probleem niet.
Veertig jaar waarschuwingen, stapels rapporten, alle instrumenten aanwezig — en toch groeit de digitale afhankelijkheid. De Nederlandse overheid mist geen diagnoses. Ze mist de macht om later nee te zeggen.
Op 30 juli 2026 publiceerde de Raad voor het Openbaar Bestuur (ROB) een discussienota met de veelzeggende titel Digicratie bedreigt de democratie. Wat daarin staat, was niet nieuw. De ROB zegt dat zelf: de risico's van afhankelijkheid van digitale dienstverleners en ondoorzichtige geautomatiseerde processen zijn al minstens veertig jaar onderwerp van waarschuwingen. Ook de remedies — open standaarden, interoperabiliteit, toezicht op algoritmen, betere rechtsbescherming — zijn niet meer verrassend. Eerder onderzochten we al hoe digicratie als publiekrechtelijk probleem kan worden benaderd — de ROB-nota bevestigt die diagnose met nieuwe urgentie.
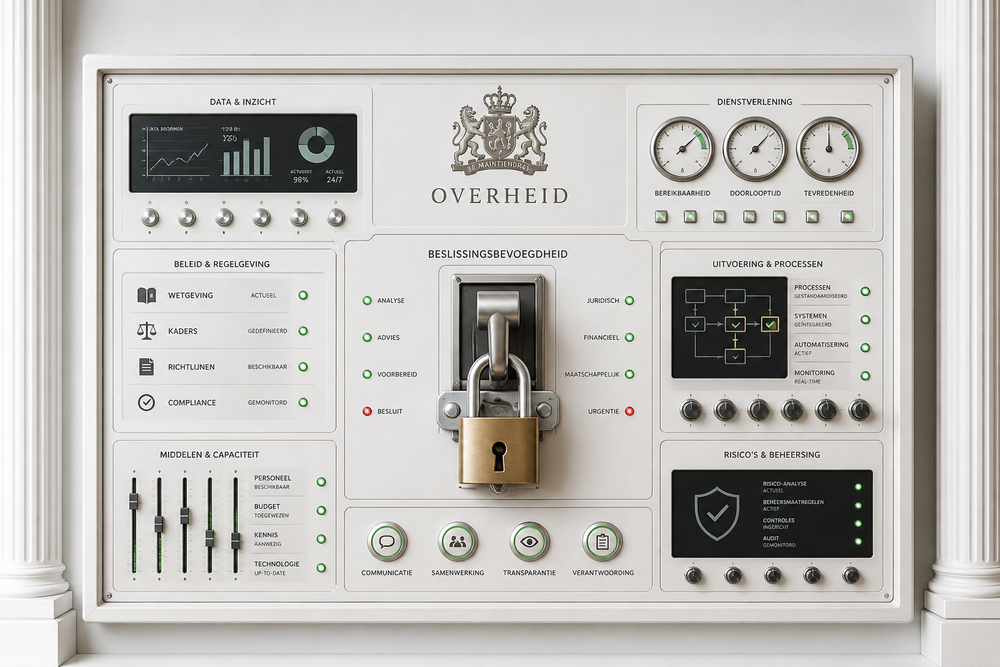
Toch staat de nota er. Toch is hij relevant. Niet omdat hij iets onthult wat de betrokkenen niet wisten, maar omdat hij de kern van het probleem precies benoemt: kennis en instrumenten zijn er genoeg. Wat ontbreekt, is de combinatie van eigenaar, mandaat, budget en consequenties die nodig is om die instrumenten te laten werken. Zonder die combinatie blijft een digitale strategie wat de ROB ook van de vorige werkagenda zei: goede bedoelingen die grotendeels niet zijn gerealiseerd.
De vraag is niet of de overheid slaapt. De vraag is waarom weten zo weinig doet.
Een woordenboek is geen exitroute
De Nederlandse Digitaliseringsstrategie (NDS) formuleerde in 2025 zes overheidsbrede prioriteiten: cloud, data, AI, digitale weerbaarheid, vakmanschap en interconnectie. In 2026 zijn interventies rond standaarden en collectieve bouwstenen samengebracht. Er is een formeel vastgesteld cloudbegrippenkader: een woordenboek dat ervoor zorgt dat organisaties dezelfde dingen bedoelen als ze 'cloud' zeggen.
Dat is niet niets. Maar het is ook niet voldoende.
Een gedeeld begrippenkader is niet hetzelfde als een gedeeld budget voor data-overdracht. Een vastgelegde definitie van 'exitstrategie' is niet hetzelfde als een uitgeoefende exitcapaciteit. De Raad voor het Openbaar Bestuur vat het samen in drie woorden: pet, wet en budget. Een eigenaar die verantwoordelijk is, een regel die bindt, en geld om uit te voeren. Een digitale strategie die één van die drie mist, is een verzameling bedoelingen.
De eerdere Werkagenda Waardengedreven Digitaliseren had goede ambities. Zij zijn grotendeels niet gerealiseerd. De ROB maakt van die constatering geen harde projectaudit — dat is ook niet de opdracht van een discussienota. Maar de patroonherkenning is overtuigend: beleidsinhoud, coördinatie en uitvoering worden te vaak als gescheiden trajecten georganiseerd en raken daardoor los van elkaar.
Hoe lock-in rationeel is
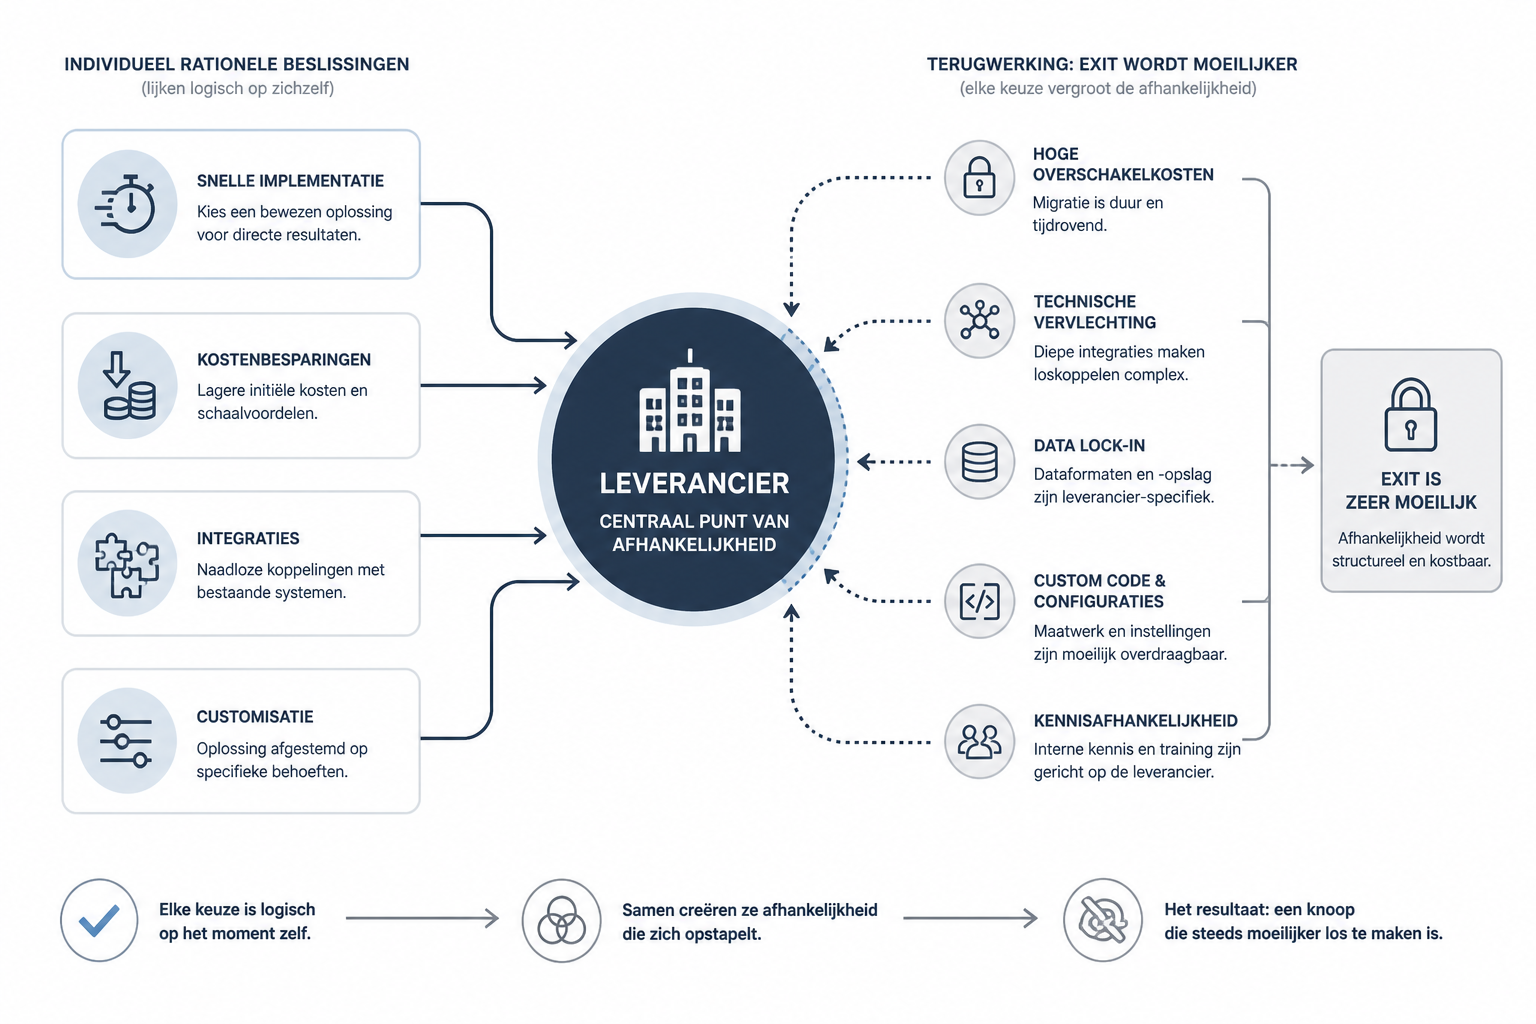
Lock-in is geen bewijs van incompetentie of slechte bedoelingen. Het is het resultaat van beslissingen die elk afzonderlijk verdedigbaar zijn.
Een kant-en-klare clouddienst is snel in gebruik. Medewerkers kennen de interface. De leverancier biedt integraties, opleiding, ondersteuning en schaal die een interne dienst niet kan evenaren. De begroting ziet de directe licentieprijs helder; de toekomstige kosten van data-export, herschrijven van koppelingen, hertraining van personeel, parallel draaien van systemen en tijdelijke productiviteitsdaling zijn verspreid over jaren en moeilijk aan één post toe te wijzen.
Een aanbesteding organiseert concurrentie bij de eerste aankoop. Zodra een systeem zich in processen nestelt — in identiteitsbeheer, in dataformaten, in API's, in maatwerk dat over de contractgrenzen heen gegroeid is — wordt de volgende aanbesteding feitelijk niet meer vergelijkbaar met de eerste. De leverancier weet doorgaans meer over de precieze technische verwevenheid dan de opdrachtgever. Dat is geen manipulatie. Het is kennisasymmetrie die bijna automatisch ontstaat en die bestuurlijke afhankelijkheid hard maakt. Hetzelfde mechanisme doet zich voor bij AI-platforms en agent-ecosystemen: ook daar creëren API-koppelingen en modelspecifieke configuraties een afhankelijkheid die pas zichtbaar wordt als je wilt vertrekken.
De Algemene Rekenkamer gaf die abstracte redenering in 2025 een rijksbrede maat. Bij de inventarisatie van 1.588 clouddiensten was van ruim een kwart niet bekend om welke cloudvorm het ging. Voor 84 van de 126 belangrijkste public-cloud-diensten — 67% — was geen vereiste risicoafweging aangetroffen. De Rekenkamer concludeerde dat de versnippering tussen ministeries het lastig maakt om gezamenlijk kaders te stellen en riep het Rijk op als één overheid tegenover grote leveranciers op te treden.
Die 67% is geen bewijs dat alle betrokken diensten onverantwoord zijn. Het is iets fundamentelers: zonder zicht op soort dienst, risicoafweging en afhankelijkheid kan de staatssecretaris niet geloofwaardig sturen op risico's die ministeries overstijgen. De unaniem aangenomen motie-Kathmann vroeg in maart 2025 om risicoanalyses en exitstrategieën. Een latere Kamerbrief noemde aangescherpt cloudbeleid, een IT-sourcingstrategie en versterkte monitoring. Tegelijk: voor uitvoering van de exitstrategie-motie waren geen aanvullende middelen uitgetrokken.
Hier wordt zichtbaar hoe de afstand tussen norm en uitvoerbaar programma eruitziet in de praktijk.
Toetsing die informeert, maar niet ingrijpt
Het toezicht is er. Dat is de situatie. Het Adviescollege ICT-toetsing (AcICT) is sinds 1 juli 2024 permanent wettelijk verankerd. Voor centrale-overheidsprojecten met ten minste vijf miljoen euro aan ICT-componenten moet vóór de start een AcICT-advies worden gevraagd. Het Algoritmekader biedt 108 maatregelen, gekoppeld aan kaders van Auditdienst Rijk en Rekenkamer. De Rekenkamer kan onafhankelijk onderzoeken en publiek rapporteren. De vaste commissie Digitale Zaken versterkt de parlementaire aandacht.
Dat zijn serieuze instrumenten. Maar het zijn instrumenten voor informatie, toetsing en politieke verantwoording. Een AcICT-advies is geen veto. De Rekenkamer kan een risico blootleggen; zij kan niet zelf een contract ontbinden of een migratieteam financieren. Parlementaire controle komt doorgaans nadat een dienst al verweven is met kritische uitvoering.
Op dat moment is de politieke vraag niet meer: welke architectuur kiezen we? Ze is: accepteren we nu verstoring om jarenlang verlies van keuzeruimte te voorkomen? Dat is een veel moeilijker vraag — en in de praktijk wordt ze zelden ten voordele van de verstoring beantwoord.
Het Algoritmekader maakt datzelfde patroon zichtbaar. De site zegt het expliciet: de maatregelen zijn adviezen. Dat maakt ze niet onbelangrijk. Het maakt zichtbaar dat een kader pas bestuurlijke werking krijgt wanneer er een organisatie, een toezichthouder en consequenties bij horen. Een advies dat niet wordt opgevolgd, een audit die geen opvolging heeft — dat zijn geen tekortkomingen van de instrumenten. Het zijn tekortkomingen van de omringende beslisstructuur.
Wat geloofwaardig handelen vraagt
De Kamer-initiatiefnota Wolken aan de horizon erkent terecht dat Nederlandse en Europese aanbieders op korte termijn niet alle schaalbaarheid en functionaliteit van hyperscalers kunnen vervangen. Een geloofwaardig programma voor digitale autonomie begint dan ook niet met de belofte dat alles morgen soeverein kan zijn. Het begint met zes dingen die concreet en toetsbaar zijn.
Een risicoportefeuille in plaats van een slogan. Welke diensten, datasets en identiteitsfuncties zijn kritiek? Welke leveranciers zijn zo verankerd dat vertrek meer kost dan de dienst waard is? Prioriteer op basis van maatschappelijke schade, concentratie, juridische blootstelling en migratiecomplexiteit — niet op basis van de meest zichtbare naam.
Beslisrechten op het juiste niveau. Wie accepteert departementoverstijgende concentratierisico's? Wie mag uitzonderingen toestaan, en op welke gronden? Chief Information Officer (CIO) Rijk kan alleen sturen als die rol meer is dan adviseren en inventariseren. Zolang iedere departementsafdeling haar eigen afwegingen maakt zonder verantwoording aan een centrale eigenaar, is gezamenlijk opdrachtgeverschap een aspiratie en geen feit.
Gezamenlijke inkoop, maar geen nieuwe monocultuur. Bundeling van vraag geeft onderhandelingsmacht en schept ruimte voor alternatieven. Maar centraliseren zonder interoperabiliteit verplaatst lock-in slechts — van veel leveranciers naar één. De eis moet zijn: modulaire architectuur, open interfaces, en waar mogelijk meerdere leveranciers naast elkaar.
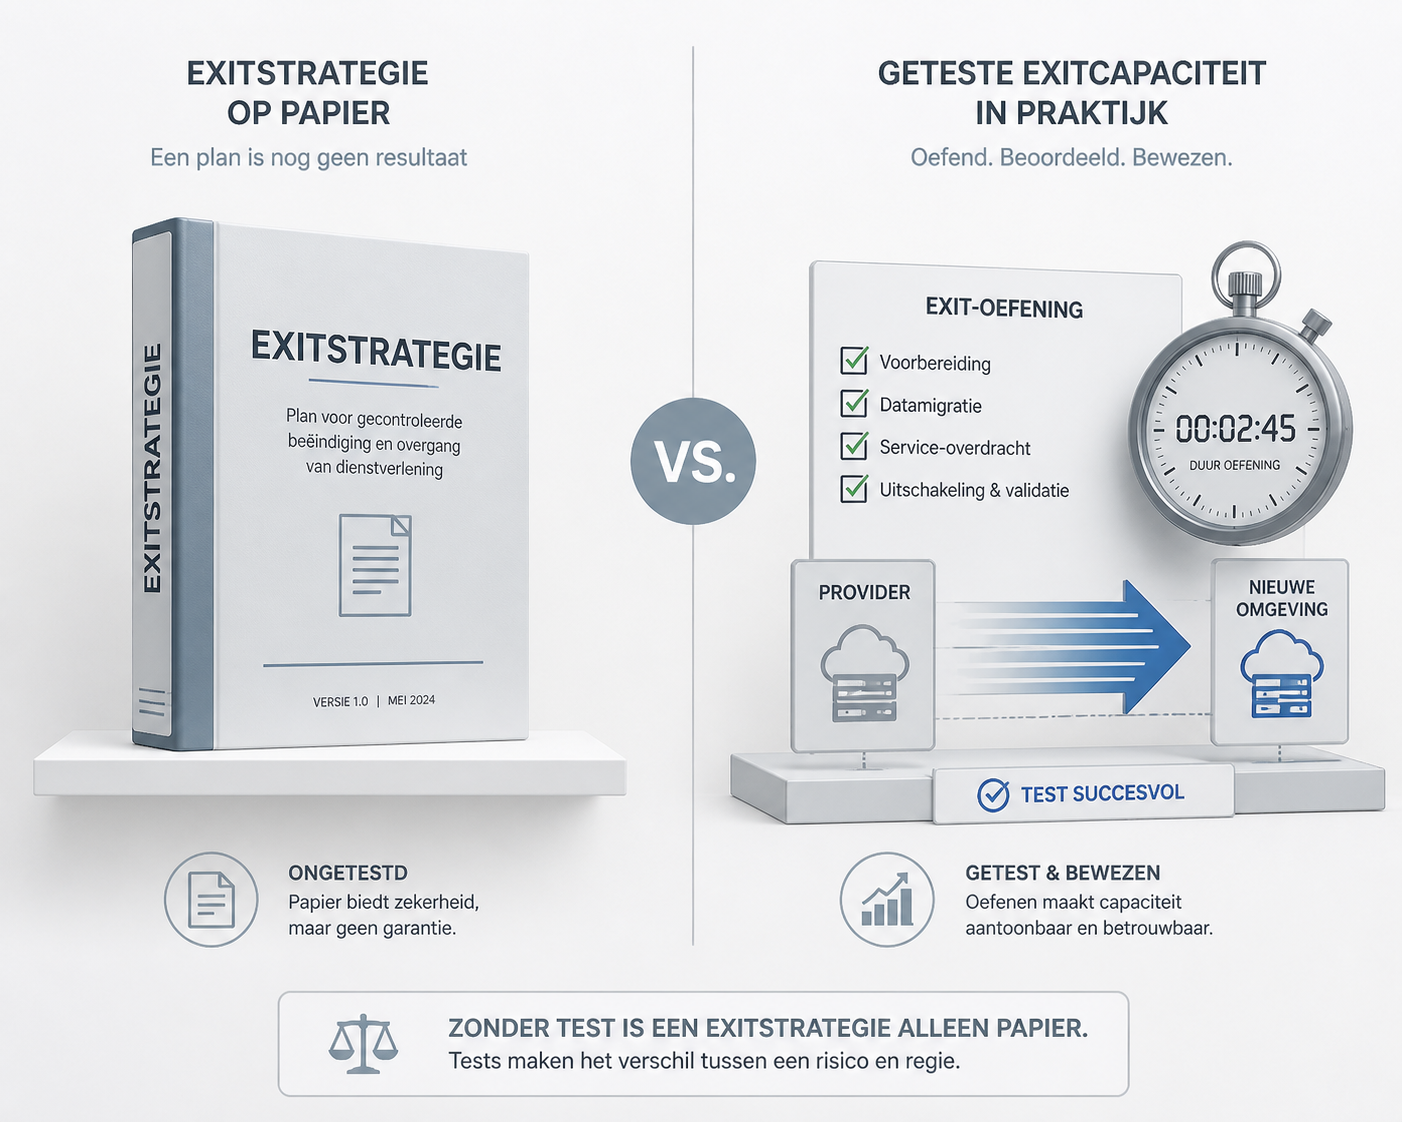
Exit als testbare operationele capaciteit. Een exitplan dat niet getest is, is geen exitplan. Het is een document. Wat moet een geloofwaardig exitplan bevatten: data inclusief metadata, een doelomgeving, API's, toegangsrechten, configuraties, contractuele medewerking van de leverancier, hersteldoelen, triggers, verantwoordelijkheden en budget. Voer vervolgens periodiek portabiliteits- en hersteltests uit. Alleen zo wordt de geclaimde migratietijd geloofwaardig.
Meerjarige transitie- én beheergelden. De begroting die alleen licenties reserveert, ziet de helft van de kosten niet. Personeel voor architectuur, security, data-engineering, contractmanagement, testomgevingen en opleiding zijn geen bijkomende kosten — ze zijn de uitvoeringskosten van elke serieuze migratie. Wie die gelden niet reserveert voordat vertrek nodig is, betaalt ze later onder druk en tegen hogere prijs.
Onafhankelijke toetsing met opvolgbaarheid. Koppel toetsing vooraf aan een openbaar besluit over opvolging. Publiceer afwijkingen van open-standaard- en exit-eisen, voortgang, transitiekosten en resterende risico's. Alleen dan kan parlementaire controle plaatsvinden vóór het onomkeerbare moment.
Open standaarden en soevereine cloud: juiste richting, verkeerde eindbestemming
Nederland hoeft niet opnieuw te beginnen. Forum Standaardisatie schrijft relevante 'pas toe of leg uit'-standaarden voor bij aanschaf of ontwikkeling. Afwijking vereist een verantwoording. Dat is een aanknopingspunt om technische eisen in bestuurlijke besluiten te verankeren — precies op het moment dat een inkoopbeslissing wordt genomen.
Maar open standaarden lossen geen niet-exporteerbare historische data op. Ze lossen geen niet-gedocumenteerde configuraties op, geen personeelsschaarste, geen ontbrekende vervangende functionaliteit. Ze zijn een noodzakelijke voorwaarde, geen voldoende.
Hetzelfde geldt voor soevereine cloud. De NDS noemt een overheidsbrede soevereine clouddienst en een centrale cloudmarktplaats als ambitie. De juiste vraag is niet: wie heet de leverancier? De juiste vraag is: waar staan data, onder welk recht valt de leverancier, wie beheert sleutels en beheerinterfaces, kan de overheid de dienst operationeel voortzetten als de relatie eindigt, en zijn data en workloads aantoonbaar overdraagbaar? De naam van de cloud is een label. De aantoonbare herstel- en overstapcapaciteit bij politieke, juridische of commerciële verstoring is de maatstaf.
De kleinste versie van de stelling
De scherpste formulering luidt dus niet dat de overheid weet wat moet en vervolgens passief blijft. Zij luidt: de overheid weet veel, doet ook veel, maar organiseert te weinig vermogen om op een later moment werkelijk nee te zeggen — tegen een leverancier, een risicovolle standaardinstelling, een ogenschijnlijk goedkope verlenging.
Dat is een smallere diagnose dan "de overheid faalt bij digitalisering". En juist daardoor een vruchtbaardere. Een smallere diagnose maakt zichtbaar wat er ontbreekt en wat er al wél is. Het toezicht werkt. De strategie heeft richting. De regelgeving biedt aanknopingspunten. Wat ontbreekt, is de sluitende keten: eigenaar met mandaat, budget voor vertrek voordat vertrek urgent is, toetsing die politiek opvolging verplicht en afwijkingen die zichtbaar zijn voor het parlement en het publiek.
Dat is geen nationale technologische revolutie. Het is de minimale publieke infrastructuur voor samenwerking met marktpartijen zonder de eigen beslissingsmacht te verpanden. Een overheid die dat organiseert, heeft nog steeds hyperscalers in haar portfolio. Ze weet alleen wanneer en hoe ze kan vertrekken — en heeft het uitgeprobeerd voordat ze moest.
Bronnen
Rapporten en adviezen
- ROB, Digicratie bedreigt de democratie (30 juli 2026) — Discussienota over democratische risico's van digitale afhankelijkheid bij de overheid
- Algemene Rekenkamer, Het Rijk in de cloud (2025) — Rijksbrede inventarisatie van 1.588 clouddiensten; 67% van de 126 belangrijkste public-cloud-diensten zonder vereiste risicoafweging
Parlementaire stukken
- Tweede Kamer, motie-Kathmann, 26 643 nr. 1318 (2025) — Unaniem aangenomen motie die risicoanalyses en exitstrategieën eist voor public-cloud-diensten
- Kamerbrief, 26 643 nr. 1371 (2025) — Kabinetsreactie op de exitstrategie-motie; aangescherpt cloudbeleid zonder aanvullende middelen
- Tweede Kamer, initiatiefnota Wolken aan de horizon (2024) — Kamer-initiatiefnota over digitale soevereiniteit en cloudafhankelijkheid
Beleid en kaders
- Nederlandse Digitaliseringsstrategie (2025) — Overheidsbrede strategie met zes prioriteiten: cloud, data, AI, digitale weerbaarheid, vakmanschap en interconnectie
- Forum Standaardisatie, verplichtingskaders — 'Pas toe of leg uit'-verplichting voor open standaarden bij aanschaf en ontwikkeling
- Wet Adviescollege ICT-toetsing — Wettelijke verankering van het AcICT per 1 juli 2024; toetsingsplicht bij projecten van vijf miljoen euro of meer
- Algoritmekader, aanbevolen maatregelen — 108 maatregelen voor verantwoord algoritmebeheer, gekoppeld aan ADR- en Rekenkamer-kaders